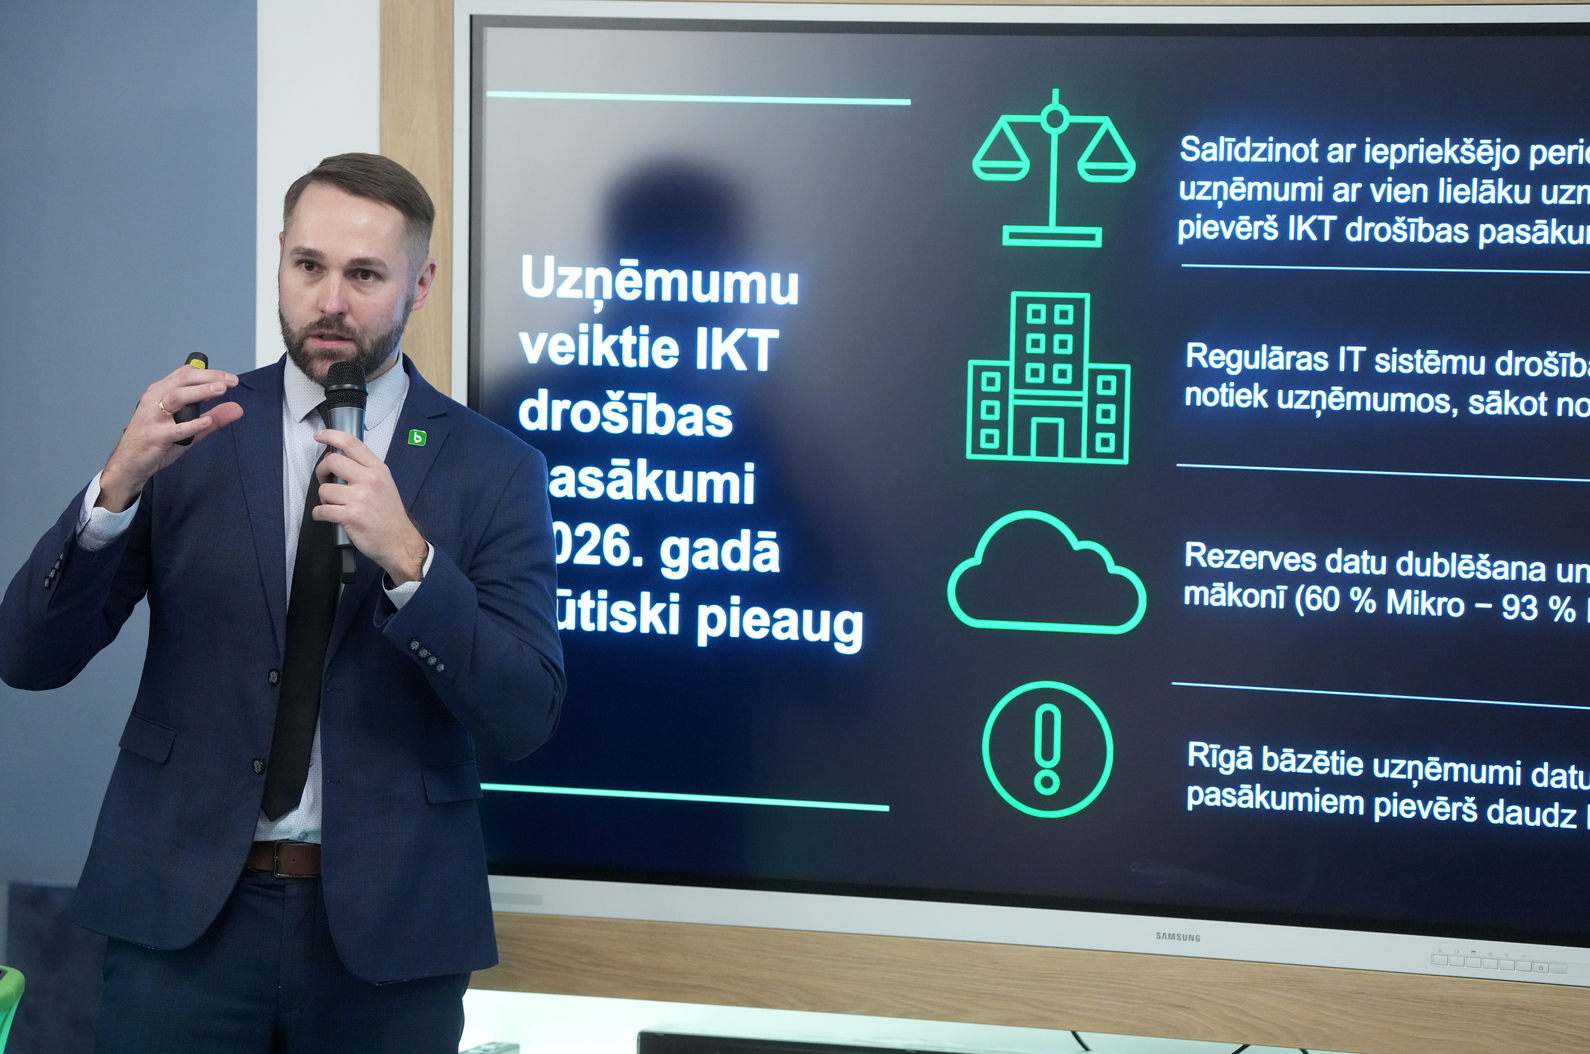
Latvijā pieaudzis kiberuzbrukumus pieredzējušo uzņēmumu īpatsvars – no 14 % 2025. gadā līdz 18 % šogad, liecina elektronisko sakaru un IKT pakalpojumu sniedzēja “Bite Latvija” un pētījumu centra SKDS 2026. gada pētījums. Lai gan uzņēmumi arvien plašāk izmanto tehniskos kiberdrošības risinājumus, regulāras darbinieku apmācības IT drošības jautājumos norādītas tikai 15 % uzņēmumu. Tas izgaismo būtisku pretrunu – uzņēmumi arvien vairāk iegulda tehniskajā aizsardzībā, taču nepietiekama darbinieku izglītošana var mazināt pat modernāko drošības risinājumu efektivitāti.
Saskaņā ar jaunākajiem CERT.LV publiskotajiem datiem kiberdrošības apdraudējuma līmenis Latvijā joprojām ir augsts. Būtiskākie draudi ir krāpniecība un pikšķerēšana, ļaunprogrammatūra, sistēmu ievainojamību izmantošana, datu zādzības un uzbrukumi organizāciju IT infrastruktūrai. Šobrīd tieši pikšķerēšana joprojām ir izplatītākais kiberincidentu veids, krāpniekiem uzdodoties par bankām, valsts iestādēm un pakalpojumu sniedzējiem, cenšoties iegūt piekļuves un maksājumu datus.
Tehniskā aizsardzība uzlabojas, kamēr darbinieku apmācības izpaliek
“Bites Latvija” un SKDS šī gada pētījuma dati liecina, ka 66 % gadījumu uzņēmumi Latvijā regulāri atjaunina programmatūru, 61 % veido un mākonī glabā datu rezerves kopijas, savukārt 33 % izmanto divfaktoru autentifikāciju. Visu šo risinājumu izmantošana gada laikā ir pieaugusi, visstraujāk – divfaktoru autentifikācija, kas palielinājusies par 9 procentpunktiem. Tikmēr regulāras darbinieku apmācības IT drošības jautājumos minētas tikai 15 % gadījumu.
“Tehnisko drošības risinājumu izmantošana pieaug, taču regulāras darbinieku apmācības joprojām izpaliek. Tiesa, pat efektīvi tehniskie drošības risinājumi nevar pilnībā novērst riskus, kas saistīti ar darbinieku rīcību. Piemēram, pikšķerēšanas uzbrukumu gadījumā svarīgas ir ne tikai aizsardzības sistēmas, bet arī darbinieku spēja atpazīt aizdomīgus e-pastus un saites. Pēdējā gada laikā ar šādiem uzbrukumiem darbiniekiem saskārušies 9 % uzņēmumu, salīdzinot ar 7 % 2025. gadā. Tāpēc regulārām apmācībām jābūt tikpat pašsaprotamai kiberdrošības sastāvdaļai kā programmatūras atjauninājumiem vai datu rezerves kopiju veidošanai,” skaidro Māris Priekulis, “Bites Latvija” Lielo biznesa klientu nodaļas direktors.
Kiberdrošības stiprināšanu kavē arī speciālistu trūkums
Līdztekus darbinieku zināšanu pilnveidei būtisks izaicinājums uzņēmumiem ir arī nepieciešamo speciālistu pieejamība un finansējums kiberdrošības risinājumu ieviešanai. Atbilstošu speciālistu trūkumu kā šķērsli plašākai IKT risinājumu izmantošanai norāda 13 % uzņēmumu vadītāju, savukārt augstas izmaksas – 18 %. Lai gan izmaksas joprojām ir biežāk minētais konkrētais šķērslis, to īpatsvars pakāpeniski samazinās – 2025. gadā tās norādīja 20 %, turpretim 2024. gadā – 22 %.
Zaļo un Viedo tehnoloģiju klastera valdes loceklis Imants Martinsons uzsver, ka īpaši mazajiem un vidējiem uzņēmumiem nozīmīga ir iespēja piesaistīt ārējos speciālistus, tostarp kiberdrošības jautājumos.
“Ne visiem uzņēmumiem ir iespējas uzturēt savu IT speciālistu komandu vai atvēlēt ievērojamus finanšu resursus kiberdrošības stiprināšanai. Īpaši mazajiem un vidējiem uzņēmumiem būtiska ir gan piekļuve ārējām kompetencēm, gan finansiāli pieejami risinājumi un iespējas piesaistīt atbalsta finansējumu. Sadarbība ar speciālistiem palīdz izvērtēt riskus, noteikt prioritātes un saprast, kuros drošības pasākumos ieguldījumi ir visvairāk nepieciešami. Tāpēc būtiska nozīme ir arī publiskā atbalsta programmām un citiem finansējuma instrumentiem, kas palīdz uzņēmumiem ieguldīt kiberdrošībā, neatliekot šos jautājumus ierobežota budžeta dēļ un būtiski uzlabojot uzņēmuma aizsardzību,” norāda Zaļo un Viedo tehnoloģiju klastera valdes loceklis Imants Martinsons.
MI rīku izmantošana aktualizē uzņēmumu datu aizsardzības jautājumus
Attīstot uzņēmuma kiberdrošību, būtiski ņemt vērā arī mākslīgā intelekta (MI) rīku izmantošanas radītos riskus. Pētījumā, aptaujājot uzņēmumus, secināts, ka 30 % uzņēmumu vadītāju satrauc iespējamie zaudējumi kiberuzbrukuma rezultātā, savukārt 21 % – klientu datu zādzības risks. Vēl 24 % norāda, ka uzņēmuma datoru un datorsistēmu darbības pārtraukums uz divām līdz trim dienām radītu lielus zaudējumus.
“Uzņēmumiem nepieciešama skaidra datu un mākslīgā intelekta rīku izmantošanas politika, nosakot, kādu informāciju tajos drīkst ievadīt. Vienlaikus jāievieš drošības risinājumi, kas pasargā svarīgākos uzņēmuma datus no izpaušanas. Tāpat būtiski, lai MI rīki darbiniekiem būtu ērti lietojami, saglabājot kontroli pār to izmantošanu. Kopumā, plānojot ieguldījumus kiberdrošībā, jāņem vērā ne tikai drošības risinājumu izmaksas, bet arī iespējamie izdevumi, kas rastos, atjaunojot uzņēmuma darbību pēc kiberdrošības incidenta,” norāda Jānis Delviņš, VAS “Latvijas Valsts radio un televīzijas centrs” Biznesa virziena vadītājs.